11. října 2026 · Uzávěrka 05:02 SELČ
Ledger v sobotním vyjádření oznámil nález nepovoleného hardwarového implantátu v zařízení jednoho z dotčených zákazníků. Vyšetřování nákupů přes prodejce CryptoBilis pokračuje; potvrzení jednoho zásahu neříká, kolik dalších zařízení bylo upraveno ani zda právě tento implantát způsobil hlášené ztráty.[1][3]
Kupujícím zařízení Ledger od CryptoBilis firma radí nezačínat s nastavením nepoužitého kusu. Kdo jej už nastavil, má zvážit přesun aktiv na nové zařízení s nově vytvořenou obnovovací frází. Zprávy ověřujte přes oficiální kanály Ledgeru a 24 obnovovacích slov nikomu nesdělujte.[1]
- Co je nové: Ledger oznámil fyzický zásah do jednoho kusu; neoznámil počet dalších upravených zařízení ani příčinu hlášených ztrát.[1]
- Proč to má význam: Ověření pravosti čipu samo nemusí odhalit přidanou součástku, pokud původní zabezpečený čip zůstal uvnitř. Bitcoinový protokol není předmětem tohoto nálezu; jde o bezpečnost konkrétního zařízení v distribučním řetězci.[6][1]
- Další test: Sledujme, zda Ledger doloží rozsah zásahu, způsob úpravy a souvislost s hlášenými ztrátami. Zatím tyto závěry neoznámil.[1]
Ilustrace vytvořená pomocí AI, upravená redakcí; ne fotografie zařízení z případu. Bitcoinový symbol pochází z doloženého souboru Wikimedia Commons, uvedeného v metodice níže.
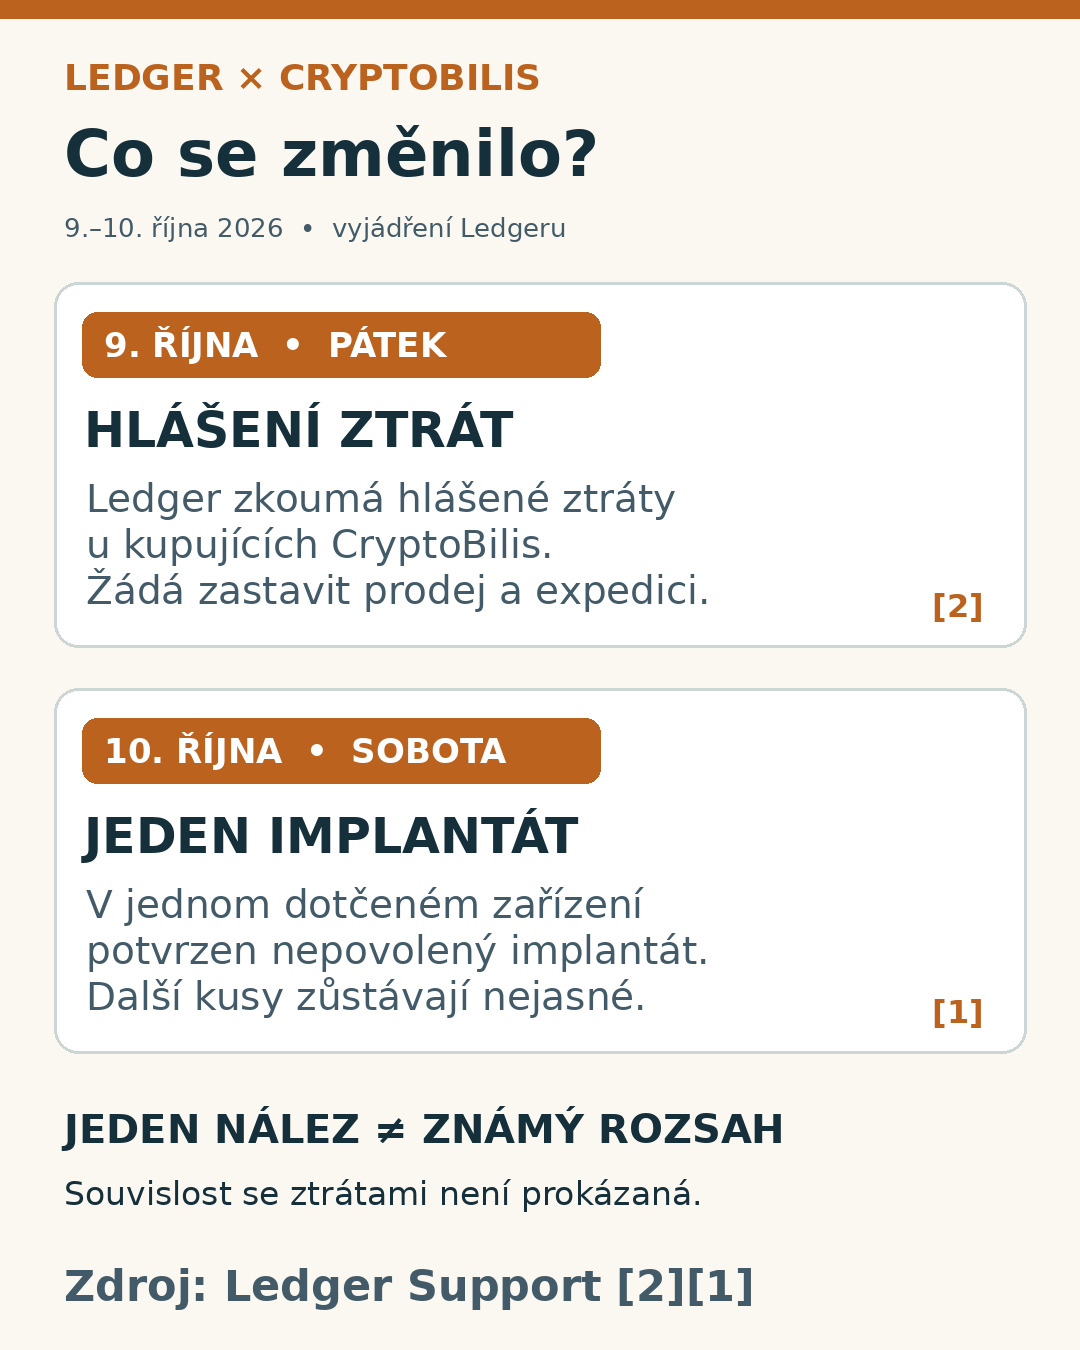
Dva kroky, ne počet napadených peněženek. Zdroj: původní sdělení Ledger Support z 9. a 10. října [2][1]. Grafika: vlastní redakční časová osa. Otevřít časovou osu v plné velikosti.
Textová podoba grafiky: 9. října Ledger zkoumal hlášené ztráty a žádal CryptoBilis o pozastavení prodeje a expedice; 10. října oznámil nález implantátu v jednom dotčeném zařízení. Jeden nález neudává počet dalších upravených kusů ani příčinu hlášených ztrát.[2][1]
Co přesně Ledger řekl
Původní upozornění se týkalo hlášení ztrát u zákazníků v jihovýchodní Asii po nákupu od CryptoBilis. Ledger přitom žádal prodejce o pozastavení prodeje a expedice, ale tehdy ještě neoznamoval příčinu ztrát.[2]
O den později Ledger uvedl, že v jednom ze zasažených zařízení byl nepovolený hardwarový implantát. Podle téhož sdělení CryptoBilis preventivně zastavil prodej všech hardwarových peněženek do konce vyšetřování. Firma zároveň napsala, že nemá indicii o kompromitaci vlastní bezpečnostní infrastruktury, systémů ani služeb.[1]
To není osvědčení bezpečnosti každého kusu ani závěr o viníkovi. Je to úzce vymezené potvrzení fyzického zásahu do jednoho zařízení. Případný mechanismus krádeží, počet dalších úprav a celková částka hlášených ztrát zůstávají neověřené; mediální odhady škod nepřebíráme jako výsledek vyšetřování.[1][3]
Pro koho platí dnešní upozornění
Ledger radí lidem, kteří koupili jeho zařízení od tohoto prodejce a ještě je nenastavili, aby s nastavením nezačínali. Kdo je již nastavil, má zvážit přesun aktiv na nové zařízení s nově vytvořenou obnovovací frází. Firma připomíná, že nikdy nežádá 24 slov obnovovací fráze; pro pomoc či dotazy použijte oficiální zákaznickou podporu Ledgeru a frázi nikomu nesdělujte.[1]
Nejde o plošný pokyn pro všechny držitele hardwarových peněženek. A samotný test „Genuine Check“ podle dokumentace Ledgeru potvrzuje pravost zabezpečeného čipu, ale nedokáže zjistit každou nepovolenou fyzickou úpravu při zachovaném původním čipu.[6]
Co sledovat dál
Při další oficiální aktualizaci porovnáme počet potvrzených upravených zařízení, případně zveřejněný mechanismus a doporučení pro kupující. Pokud firma prokáže více kusů nebo vazbu implantátu na ztráty, rozsah případu se změní. Bez doložené vazby na jednotlivá hlášení však dnešní nález nesmíme vydávat za jejich společné vysvětlení. Datum další zprávy neznáme.[1]
Včerejší samostatný výhled k těžaři CleanSpark čeká na jeho příští čtvrtletní zprávu. Dnešní zpráva o peněženkách jej neověřuje; stav zůstává otevřený, nikoli splněný nebo vyvrácený.[7]
Metodika, omezení a práva
Uzávěrka tohoto vydání je 11. října 2026 v 05:02 SELČ (03:02 UTC); sledované okno začíná 10. října v 05:02 SELČ. Sobotní příspěvek Ledger Support identifikujeme podle původního URL; čas 10. října 17:09:51 UTC je vypočten z identifikátoru příspěvku, nikoli načten jako údaj API created_at. X při přímém přístupu vrátilo HTTP 403. Doslovné znění je uloženo z vyhledávacího indexu původního příspěvku; zpravodajství Bitcoin.com cituje totéž firemní tvrzení, ale nezávisle nezkoumalo zařízení. Neznáme historii úprav ani přesnou dobu, kdy se post poprvé zobrazil veřejnosti.[1][3]
Dokumentace o „Genuine Check“ je nynější veřejný text Ledgeru, nikoli forenzní zpráva k případu CryptoBilis.[6] Diagram je naše ilustrace dvou datovaných firemních vyjádření, ne fotografie zařízení, důkaz implantátu ani změřený počet napadených peněženek. Fotorealistický obal videa je výslovně konceptuální AI ilustrace; žádná podoba výrobku či události v ní není vydávána za autentický záznam. Logo Bitcoinu: soubor Bitcoin.svg, autor Grayliptrot, Wikimedia Commons, veřejné dílo podle stránky souboru (ochranné známky mohou zůstat chráněné): https://commons.wikimedia.org/wiki/File:Bitcoin.svg. Přesná použitá kopie má SHA-256 b014fc93884b416f1ba5d95968a671700707d874b9353327b7c857d427893c6c. Zvuk videa: syntetický hlas Lily / ElevenLabs na základě potvrzení vlastníka o placené službě pro komerční užití, nikoli nezávisle ověřeného výpisu tarifu; žádný autentický hlas osoby zapojené do případu.
Zdroje
Primární data a původní oznámení použitá v tomto vydání. Dynamické stránky se od uzávěrky mohou změnit.
Video k článku
Přehrát na YouTube ↗ · Externí web, video se zde automaticky nenačítá.